Dit artikel is ook beschikbaar in het Nederlands.
Peut-on confier le traitement de données sensibles à un tiers sans lui donner accès à ces données et sans dépendre d’un matériel certifié ? C’est possible grâce au chiffrement dit entièrement homomorphe (Fully Homomorphic Encryption (FHE)). Ce chiffrement permet d’effectuer des calculs arbitraires sur des données chiffrées, le résultat étant lui-même à nouveau chiffré. Il protège ainsi mathématiquement la confidentialité des données en cours d’utilisation. À l’heure actuelle, le FHE est en général encore trop lent pour des applications pratiques, mais les raisons d’être optimiste ne manquent pas.
Évolution
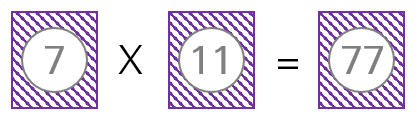
L’idée du FHE a été émise pour la première fois en 1978. Ce n’est pas un hasard : elle a émergé peu après la publication de l’algorithme RSA en 1977, encore utilisé aujourd’hui notamment pour l’authentification et les signatures numériques. En effet, le chiffrement RSA est partiellement homomorphe, comme l’illustre la figure 1 ; la multiplication de deux textes chiffrés RSA donne comme résultat le chiffrement RSA du produit des deux valeurs d’origine.
Pendant plus de 30 ans, la faisabilité du FHE est restée incertaine. Mais en 2009, une avancée majeure a enfin été réalisée. Craig Gentry (Université de Stanford) a été le premier à concevoir un schéma de chiffrement entièrement homomorphe, permettant d’effectuer aussi bien des additions que des multiplications directement sur des données chiffrées. Sa proposition était toutefois extrêmement lente, bien trop lente pour être exploitable en pratique.
Depuis, le monde académique et plusieurs entreprises innovantes travaillent d’arrache-pied pour augmenter l’efficacité du FHE. Les algorithmes et leurs implémentations ont considérablement évolué, et des accélérateurs matériels spécialement conçus pour le FHE sont également en cours de développement, bien qu’ils ne soient pas encore commercialisés.
Applications actuelles
Aujourd’hui, le FHE connaît une adoption très limitée. L’auteur de cet article a pu recenser quatre applications concrètes utilisant le FHE.
Microsoft y recourt pour la recherche d’informations privées (private information retrieval) : le navigateur Microsoft Edge chiffre une valeur de hachage de votre mot de passe et l’envoie à un serveur, lequel vérifie de manière homomorphe si ce mot de passe figure dans une liste de mots de passe compromis. Le résultat chiffré (true ou false) est renvoyé au navigateur Edge, qui le déchiffre. Vous savez ainsi si votre mot de passe a été compromis, sans avoir à le divulguer au serveur.
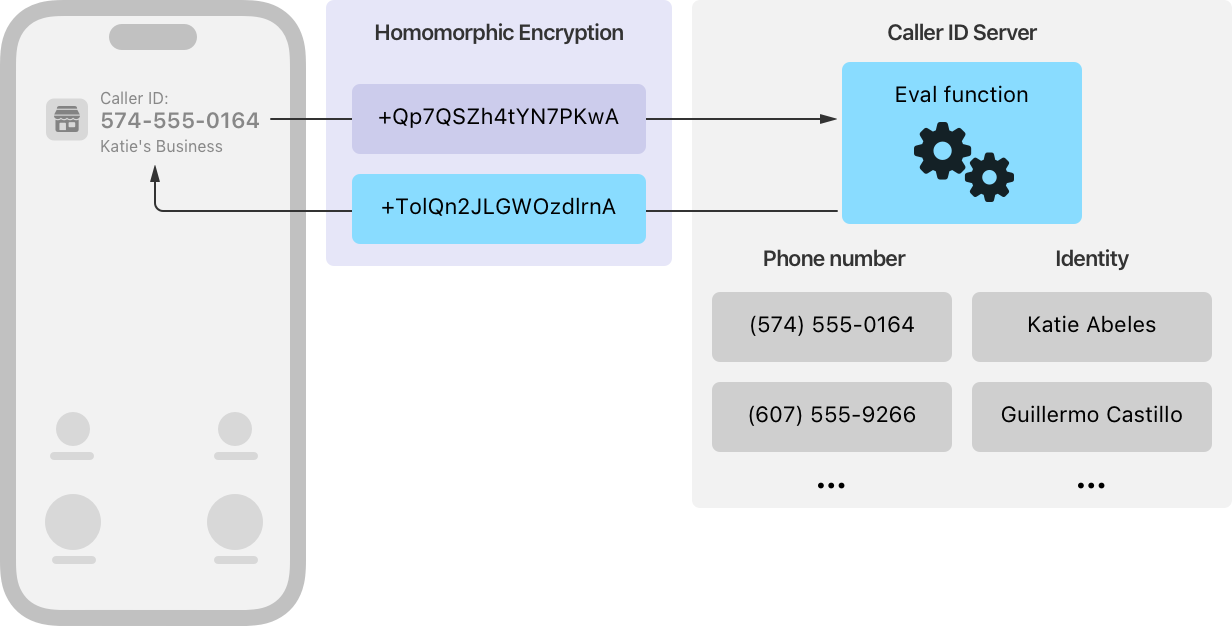
Apple applique le FHE dans un scénario similaire illustré à la figure 2 : vous recevez un appel provenant d’un numéro inconnu. Votre iPhone chiffre le numéro et l’envoie à un serveur. Ce serveur effectue une recherche dans une base de données à partir des données chiffrées et renvoie les informations chiffrées relatives au numéro, telles que le nom et éventuellement une photo. À aucun moment le serveur ne connaît le numéro recherché.
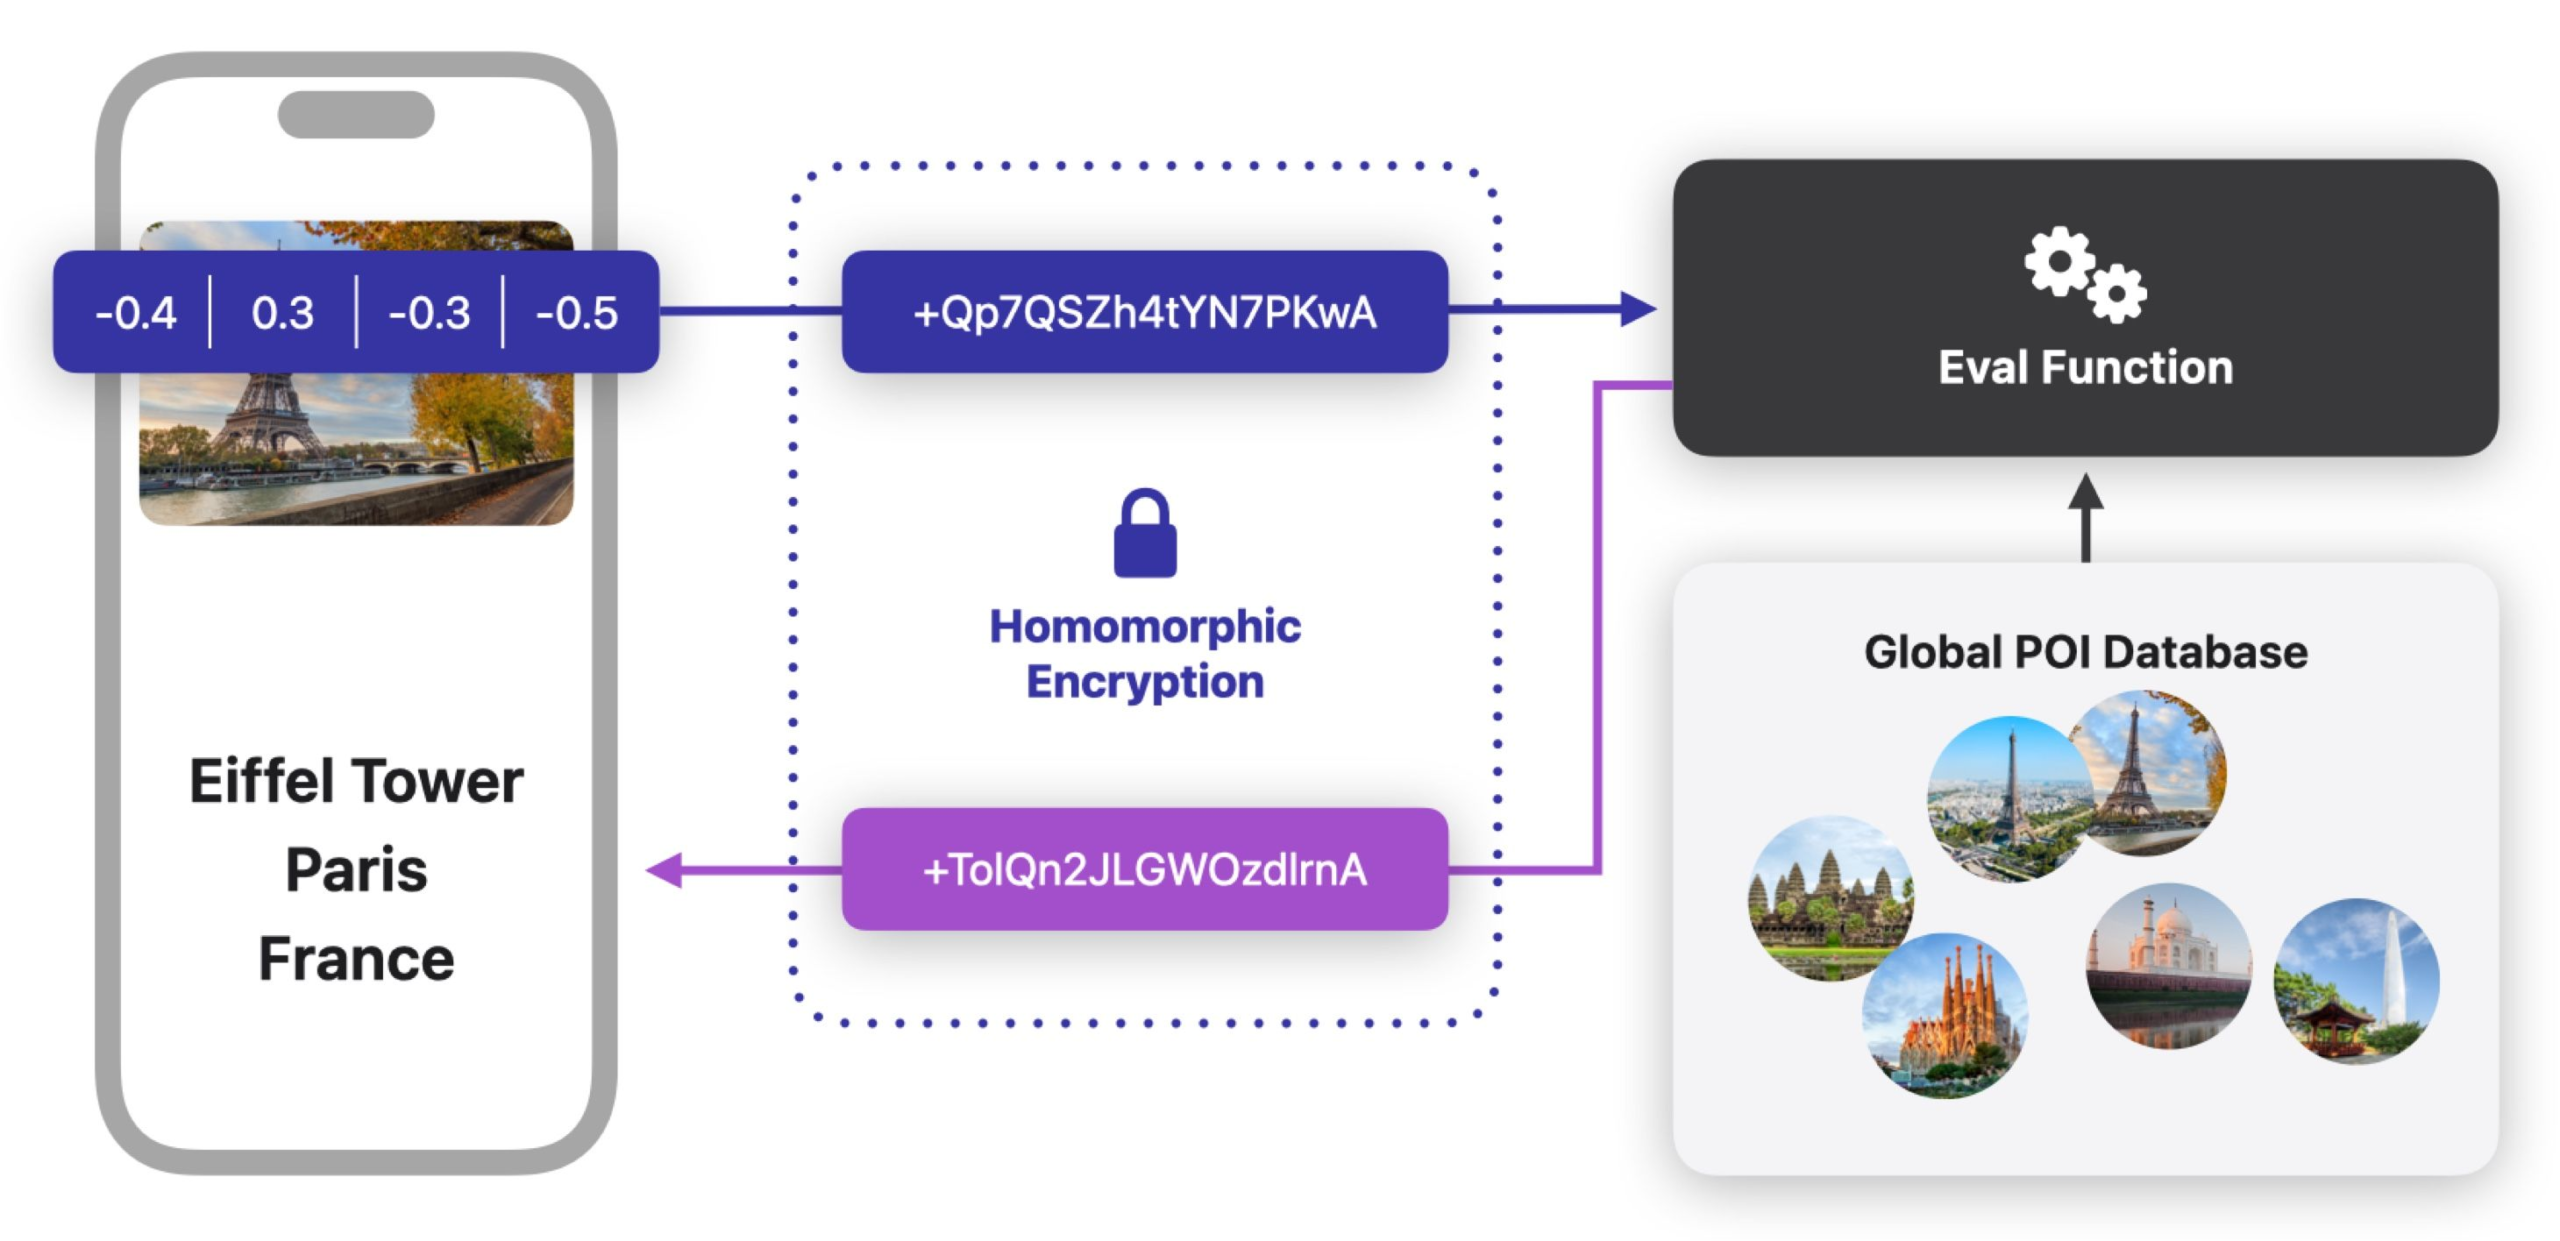
Un troisième cas d’usage, illustré à la figure 3, vient également d’Apple. Avec son iPhone, une citoyenne prend une photo d’un point d’intérêt(PoI), comme l’Atomium ou la Tour Eiffel. Sur cette base, l’iPhone calcule un vecteur (une série de nombres) qui décrit le PoI, puis l’envoie sous forme chiffrée à un serveur qui, à l’aide du FHE, recherche les informations correspondantes et les renvoie. Le serveur ne sait donc jamais où vous vous trouvez. La différence par rapport aux cas d’usages précédents réside dans le fait qu’il s’agit ici d’une approximation : le vecteur calculé sur l’iPhone n’est pas toujours identique pour un même PoI.
Le dernier cas d’utilisation se situe dans le monde de la blockchain. Les transactions sur les blockchains publiques sont visibles par tous. Cette transparence constitue un obstacle aux transactions financières sur la blockchain. La mission de Zama, société parisienne, est de préserver la confidentialité des montants et des soldes, tout en garantissant une vérifiabilité complète et la conformité réglementaire. La solution de Zama, basée sur FHE, a été appliquée en 2026 à la distribution des tokens Zama et KAIO. Dans ce contexte, les tokens sont des actifs échangeables sur une blockchain publique.
Prototypes
À l’avenir, un large éventail d’applications pourrait voir le jour. Les prototypes déjà construits montrent notamment que cet avenir n’est plus très lointain.
- En 2021 déjà, l’EPFL (École Polytechnique Fédérale de Lausanne) a mis au point un prototype permettant à différents dispensateurs de soins de réaliser conjointement des analyses statistiques et de développer des modèles de machine learning, sans échanger les jeux de données sous-jacents.
- En collaboration avec SWIFT, Belfort Labs, une spin-off de la KU Leuven, a développé un PoC qui vérifie en temps réel si une transaction bancaire chiffrée est autorisée sur la base d’une liste de sanctions.
- En collaboration avec LG Electronics et l’université de New York, Belfort a mis au point un PoC d’un système de recommandation capable d’afficher des publicités personnalisées en une demi-seconde environ, sans que l’on ait à divulguer des données personnelles.
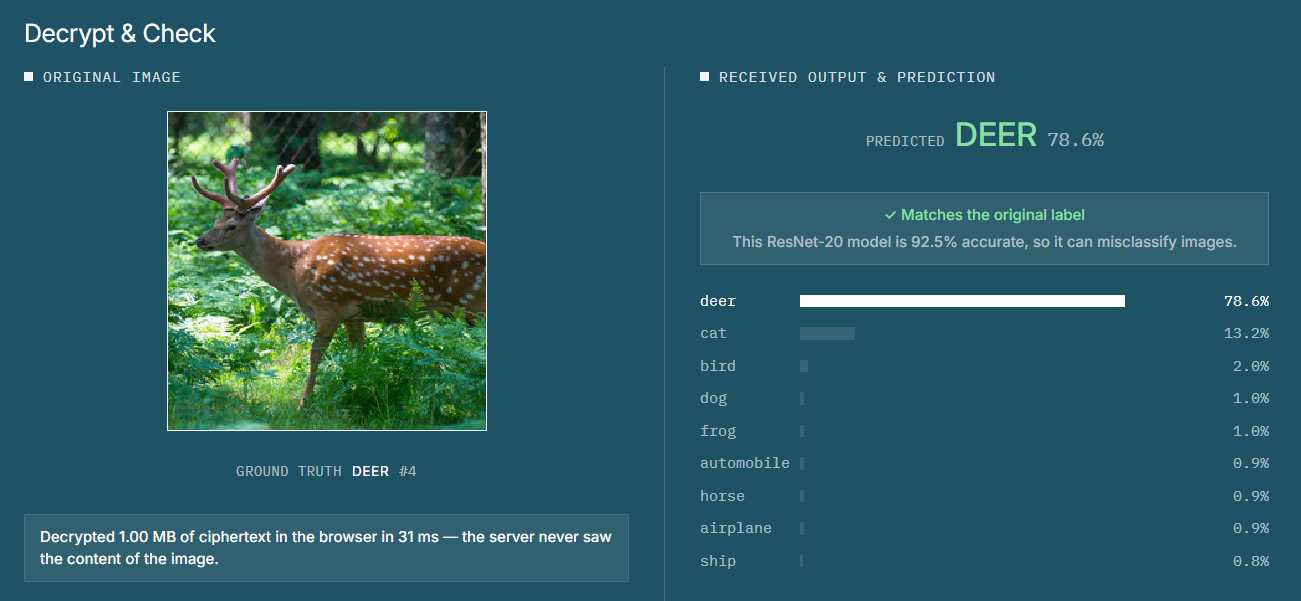
- L’un des principaux cas d’usage concerne l’IA appliquée aux données chiffrées.
En juillet, Belfort Labs a lancé une démo d’un classificateur d’images chiffrées, dont vous retrouvez une capture d’écran à la figure 4. Un serveur reçoit une image chiffrée et calcule en environ 0,2 seconde la catégorie chiffrée (bateau, voiture, chat…). Ce processus s’appuie sur un GPU.
- Aux États-Unis, la société Duality est parvenue à mettre au point un prototype de LLM chiffré. Un client chiffre d’abord la requête (prompt) de l’utilisateur à l’aide du FHE, puis envoie la requête chiffrée à un LLM. Le LLM traite la requête sans la déchiffrer, génère une réponse chiffrée et la renvoie au client. Pour l’instant, seuls des LLM de petite taille sont utilisés.
Flux de base du FHE
Le flux de base du FHE est illustré à la figure 5. Les données sont chiffrées à l’aide d’une clé publique. Effectuer des calculs sur des données chiffrées, comme l’addition dans notre exemple, nécessite une clé d’évaluation. Il s’agit donc – et c’est le terme techniquement correct – d’une évaluation homomorphe de l’addition. Le déchiffrement du résultat nécessite une clé privée (secrète).
Chacun des quatre rectangles gris peut en principe représenter une entité distincte, bien que ce ne soit pas obligatoire. Différents clients peuvent donc fournir des données chiffrées. Le chiffrement et le déchiffrement peuvent également être effectués par des clients distincts. Le client chargé du déchiffrement génère au préalable les trois clés, transmet la clé d’évaluation au serveur, la clé publique à tous les clients fournisseurs et protège la clé privée.
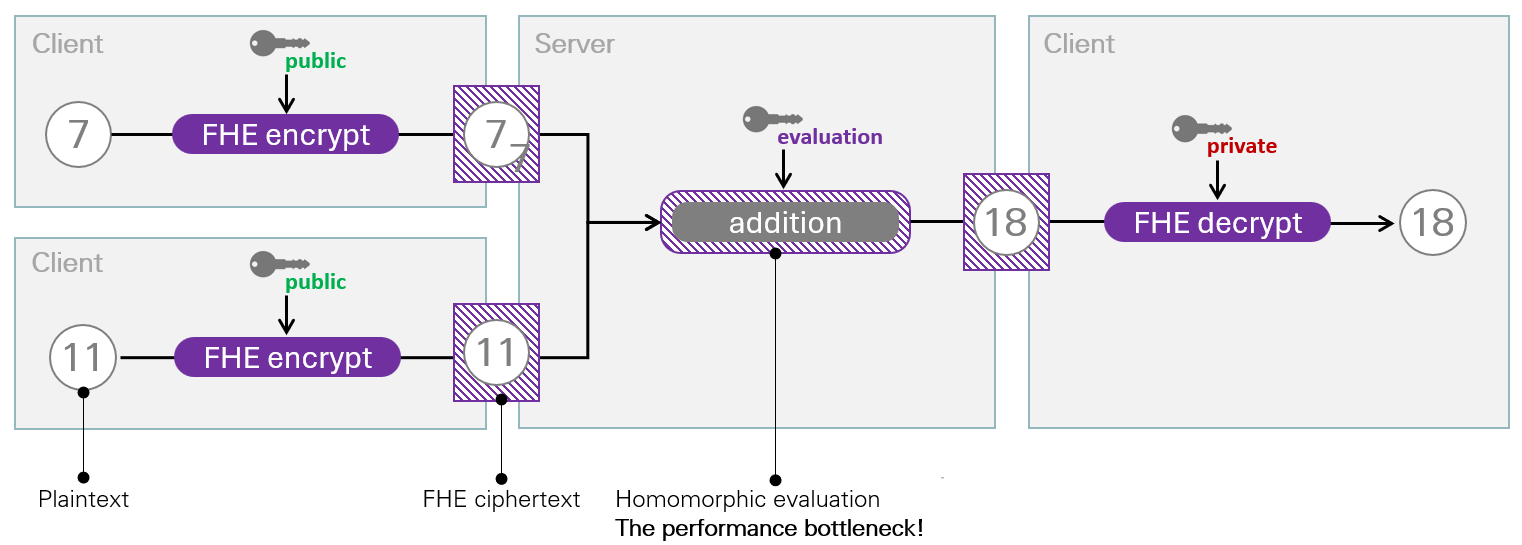
Le chiffrement est possible non seulement avec la clé publique, mais aussi avec la clé privée. Cette méthode est plus efficace et utile lorsque le chiffrement et le déchiffrement sont effectués par le même client. La clé privée et la clé d’évaluation sont également appelées clé client et clé serveur.
Schémas et implémentations
Tout comme les signatures numériques et le chiffrement symétrique, le FHE est un concept qui peut être mis en œuvre de différentes manières. En cryptographie, on appelle une telle mise en œuvre un schéma, qui est un ensemble d’algorithmes. Chaque schéma FHE contient des algorithmes destinés notamment à la génération de clés, au chiffrement, à l’évaluation homomorphe et au déchiffrement.
Les principaux schémas aujourd’hui sont TFHE, CKKS et BFV. Ils présentent des caractéristiques variées. En fonction de l’utilisation, on optera pour l’un ou l’autre schéma. Globalement, TFHE est plus adapté à la logique booléenne et à la logique utilisant des entiers (petits), tandis que CKKS et BFV fonctionnent avec des nombres réels et se prêtent donc mieux à la science des données et au machine learning.
Tous ces schémas reposent en outre sur des treillis, à savoir des espaces mathématiques dans lesquels sont définis des problèmes considérés comme difficiles tant pour les ordinateurs classiques que pour les ordinateurs quantiques. En d’autres termes : le FHE est résistant aux attaques quantiques.
Un schéma est une description formelle et mathématique des étapes à suivre dans les différents algorithmes. Pour obtenir un code exécutable, il faut une implémentation du schéma.
TFHE est aujourd’hui le schéma qui bénéficie des implémentations les plus abouties, comme TFHE-rs, écrit en RUST. OpenFHE est une bibliothèque C++ qui propose des implémentations pour différents schémas FHE, dont les trois mentionnés précédemment. Enfin, Lattigo propose notamment des implémentations des schémas CKKS et BFV en Go. Google, Microsoft et Apple disposent chacun de leur propre implémentation open source du FHE : HEIR, SEAL et Swift. Toutes les implémentations mentionnées bénéficient d’une communauté de développement très active.
Des schémas prometteurs tels que GBFV et FINAL ne disposent aujourd’hui que d’implémentations expérimentales.
Bootstrapping
Par construction les opération introduisent malheureusement du bruit dans le texte chiffré. À la longue, un excès de bruit rend le texte chiffré inutilisable : la valeur obtenue après déchiffrement perd alors toute précision et devient donc sans valeur.
Le bootstrapping est une procédure qui permet, à partir d’un ancien texte chiffré contenant beaucoup de bruit, de générer un nouveau texte chiffré contenant moins de bruit. Le bootstrapping doit être répété régulièrement. Dans TFHE, cette opération s’effectue automatiquement après chaque évaluation homomorphe. Dans des schémas tels que CKKS, le bootstrapping est quant à lui effectué de manière explicite et uniquement lorsque cela est nécessaire.
Le bootstrapping est le composant le plus gourmand en ressources de calcul dans le FHE. Rien d’étonnant donc que des efforts considérables soient consacrés à son amélioration. Et avec succès ! Année après année, le bootstrapping gagne en efficacité, à un rythme nettement supérieur à la loi de Moore.
Performance
L’équipe Smals Research a réalisé plusieurs tests de performances basés sur TFHE sur une machine virtuelle dotée de 16 vCPU (CPU virtuels, dans notre cas des threads sur un Intel Xeon 6) et de 32 GB de RAM. Les paramètres par défaut de TFHE ont été utilisés. Les résultats, exprimés en secondes, sont présentés dans le tableau 1. Dans ces tests, une ou les deux valeurs entières en entrée peuvent être chiffrées à l’aide du FHE.
| Opération | Texte chiffré – texte chiffré | Texte chiffré – texte clair |
|---|---|---|
| Multiplication | 115 | 14 |
| Addition | 14 | 13 |
| Xor | 4 | 2 |
| Bit shift | 29 | 4 |
| Minimum | 22 | 11 |
La génération de clés, le chiffrement d’entiers et le déchiffrement d’entiers ont pris respectivement 4 400 ms, 6 ms et moins de 1 milliseconde. Le chiffrement a été effectué à l’aide de la clé privée. Le principal goulot d’étranglement réside donc dans l’exécution des calculs sur les données chiffrées. Bien que des optimisations adaptées à certaines applications soient possibles, par exemple pour le chiffrement AES, celles-ci se généralisent difficilement.
Fort heureusement, des progrès sont réalisés année après année tant au niveau des algorithmes qu’au niveau de leur implémentation. Comme déjà mentionné, une grande attention est accordée à l’accélération du bootstrapping. Il existe toutefois des limites.
C’est pourquoi des entreprises telles que Duality, Niobium, Belfort Labs, Zama, Hovera et Xiphera développent des accélérateurs matériels. L’objectif de ces entreprises est de rendre le FHE suffisamment rapide (et pratique) pour des applications en temps réel. Les accélérateurs matériels actuels permettent d’effectuer des calculs sur des données chiffrées plus de dix fois plus vite. Selon l’application, ce gain de vitesse peut déjà être bien plus important aujourd’hui. Ces accélérateurs matériels reposent sur des FPGA (matériel programmable) ou des GPU.
Parallèlement, des accélérateurs matériels basés sur des ASIC (circuit intégré spécialisé) sont en cours de conception. Il s’agit donc de matériel spécialement développé pour le FHE. On s’attend à des gains de vitesse de plusieurs ordres de grandeur. Un prototype de la puce Heracles d’Intel a récemment permis d’obtenir un gain de performance d’un facteur 5 000 par rapport à une exécution sur un processeur Intel Xeon à 24 cœurs (= 48 threads). De tels ASIC seront disponibles sur le marché d’ici quelques années, voire quelques mois. Niobium, par exemple, est déjà très avancé dans ce domaine et vise l’année 2027.
On peut raisonnablement s’attendre à une adoption plus large du FHE lorsque des accélérateurs matériels performants seront commercialisés à des prix compétitifs.
Défis
Outre la vitesse d’exécution, il existe plusieurs autres défis :
- Taille. Les textes chiffrés en FHE voient leur taille exploser et peuvent être des milliers de fois plus volumineux que le texte clair d’origine. De même, les clés d’évaluation peuvent rapidement atteindre une centaine de Mo, voire plusieurs Go, selon le schéma. Ce défi sera abordé dans un prochain article.
- Complexité. Le développement d’applications utilisant le FHE est aujourd’hui complexe. Il n’est toutefois pas envisageable que leur mise en œuvre exige un doctorat en cryptographie. Heureusement, des couches d’abstraction sont en cours de développement. TFHE-concrete permet d’exécuter des fonctions Python existantes sur des données chiffrées via FHE. De plus, Concrete-ML a été développé pour un apprentissage automatique (machine learning) respectueux de la vie privée.
- Belfort Labs a récemment lancé eML (encrypted machine learning), qui permet de convertir un modèle PyTorch – une bibliothèque de deep learning – afin de l’exécuter dans le domaine chiffré du FHE.
- Intégrité. Dans le FHE classique, on part du principe que le serveur est honnête mais curieux (honest but curious) ; il fait ce qu’on attend de lui. Malheureusement, rien ne garantit que le serveur applique la bonne logique aux données chiffrées en FHE. Rien ne garantit non plus que les bonnes données d’entrée sont utilisées.
C’est ce à quoi tente de remédier le Verifiable Fully Homomorphic Encryption (vFHE). Le client reçoit non seulement le résultat chiffré en FHE provenant du serveur, mais également une preuve d’exactitude. Le vFHE demeure toutefois à ce jour au stade expérimental. La génération, le transfert et la vérification de la preuve entraînent une surcharge significative en termes de calcul et de communication. - Collaboration. Le FHE se prête parfaitement à une collaboration dans laquelle plusieurs parties fournissent des données chiffrées en FHE et où une seule partie doit déchiffrer le résultat des calculs. Toutes les parties fournissant des données chiffrent celles-ci à l’aide de la clé publique de la partie chargée du déchiffrement, tandis que le serveur utilise la clé d’évaluation de cette même partie.
La situation se complique lorsque différentes parties utilisent leurs propres clés. Imaginons que plusieurs banques souhaitent collaborer pour entraîner un modèle d’IA. Comme il s’agit de données sensibles, tout se déroule dans le domaine chiffré, c’est-à-dire à l’aide du FHE. Chaque banque dispose de ses propres clé publique et privée et transmet sa clé de vérification au serveur. Dans ce scénario, il existe plusieurs clés publiques, plusieurs clés privées et plusieurs clés d’évaluation.
Ce scénario est plus complexe que le précédent et constitue un exemple de muli-party FHE. Il est plus gourmand en ressources de calcul que le FHE classique. Des recherches approfondies sont menées dans ce domaine, mais une prise en charge est d’ores et déjà disponible dans des bibliothèques telles que Lattigo.
Confidential computing
Pour protéger la confidentialité des données au repos et des données en transit, on dispose depuis des années de solutions standardisées. La protection de la confidentialité des données en cours d’utilisation s’est avérée plus difficile, même si des progrès considérables ont été réalisés ces dernières années. Il existe actuellement trois approches :
- Fully homomorphic Encryption (FHE). Une partie centrale effectue des calculs sur les données chiffrées qui lui sont fournies.
- Multi-party computation (MPC). Plusieurs parties effectuent ensemble des calculs, sans qu’aucune information sur les données d’entrée individuelles ne soit divulguée aux autres parties. Les données restent à la source. Seul le résultat des calculs est visible par une ou plusieurs parties. Un exemple datant de 1982 – le MPC remonte en effet à cette époque – illustre bien cela. Un groupe de millionnaires dîne au restaurant et convient que le plus riche paiera l’addition. Cependant, personne ne veut révéler le montant exact de sa fortune. Les millionnaires font donc appel au MPC.
- Trusted execution environments (TEE). Les données chiffrées sont transmises à une partie centrale et ne sont déchiffrées que dans un module matériel sécurisé, auquel même l’administrateur de la machine n’a en principe pas accès.
Le TEE est l’approche la plus pratique des trois. Les TEE bénéficient d’une large prise en charge et le code existant peut y être exécuté. Il est toutefois considéré comme l’approche la moins sécurisée, car les données se trouvent bel et bien en clair dans le TEE et les chercheurs découvrent régulièrement des failles permettant des fuites d’informations.
Il n’en demeure pas moins une couche de protection supplémentaire extrêmement précieuse dans les infrastructures cloud.
Le MPC est distribué, ne nécessite pas de matériel spécifique, mais s’accompagne d’une surcharge de communication considérable. La mise en place et l’exécution de protocoles MPC peuvent en outre s’avérer assez complexes.
Grâce à son approche centralisée, le FHE est plus simple à mettre en place que le MPC, mais présente l’inconvénient d’être très gourmand en ressources de calcul, comme nous l’avons déjà évoqué plus haut dans cet article. Le TEE et le FHE font tous deux appel à du matériel, mais contrairement au TEE, il n’est pas nécessaire d’avoir confiance dans celui du FHE. Le FHE est actuellement plus proche d’une standardisation (par le NIST et l’ISO) que le MPC, ce qui favorise son adoption.
Conclusions
Le FHE est l’une des trois approches du confidential computing. Cette technologie est en plein essor et suscite un intérêt croissant auprès des scientifiques, des organismes de normalisation, des investisseurs et des acteurs industriels. De plus, le FHE est considéré comme résistant aux attaques quantiques. On s’attend donc à une adoption rapide de cette technologie, soutenue par des accélérateurs matériels.
Smals Research investit dans cette technologie par le biais d’expériences, de preuves de concept et d’un suivi permanent des évolutions. Plus généralement, Smals Research développe son expertise dans chacune des trois approches du confidential computing (FHE, TEE et MPC). Cela lui permet de fournir des conseils éclairés à ses membres et d’opérer les bons choix.
Smals Research offre à ses membres un soutien en matière d’innovation. N’hésitez pas à nous contacter pour en savoir plus.
Cette contribution a été soumise par Kristof Verslype, cryptographe chez Smals Research. Elle a été rédigée en son nom propre et ne prend pas position au nom de Smals.
Featured image by Tom Magliery, published under Creative Commons